 Enver KOÇAK
Yapay zekâ asistanları hayatımızın her alanına hızla sızarken, bu akıllı araçların iş yerlerindeki rolleri de günden güne büyüyor. Artık sadece sorularımızı yanıtlayan değil, aynı zamanda bilgisayarımızdaki diğer yazılımları yöneten, kod yazan ve hatta karmaşık iş süreçlerini tek başına yürüten otonom yapay zekâ ajanları ile karşı karşıyayız. Ancak bu büyük güç, beraberinde ciddi güvenlik risklerini de getiriyor. Geleneksel siber güvenlik yaklaşımları, kullanıcılara ve uygulamalara sabit izinler vererek çalışır. Bir yapay zekâ ajanı, yasal ve onaylanmış kimlik bilgilerine sahip olsa bile, kötü niyetli içerikler tarafından kandırılarak tamamen yanlış eylemler gerçekleştirebilir. İşte bu kritik güvenlik açığını kapatmak için güvenlik dünyasından iki önemli hamle arka arkaya geldi.
Çalışma Zamanında Tehdit Avcılığı
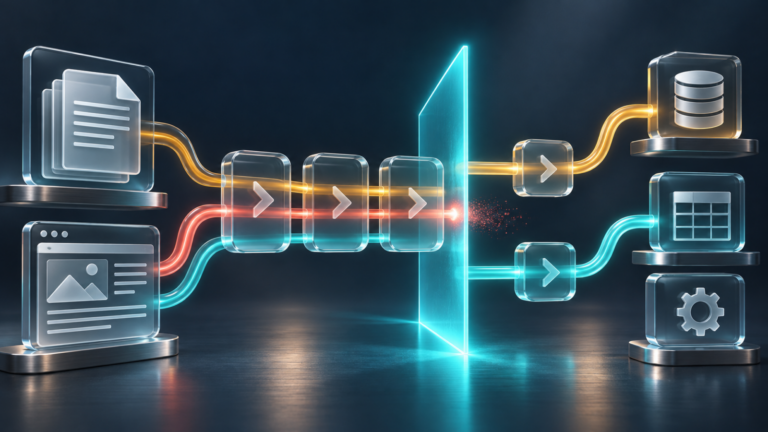
Cato AI Labs tarafından geliştirilen AgentSense teknolojisi, tam olarak bu sorunu çözmek için sahneye çıkıyor. Bu yeni çalışma zamanı güvenlik yeteneği, zararlı yapay zekâ ajanı eylemlerini daha henüz gerçekleştirilmeden durdurmak üzere tasarlandı. Sistem, güvenilir olmayan içeriklerin bir yapay zekâ ajanının davranışını tam olarak nasıl etkilediğini adım adım izliyor ve çözümlüyor. Sıradan erişim izinlerinin asla çözemediği o büyük boşluğu hedef alan bu teknoloji, ajanların manipüle edilerek yanlış yola sapmasını engelliyor. Cato Networks, bu kritik özelliğin doğrudan kendi platformuna entegre edildiğini ve kullanıcılara ek bir ücret talep edilmeden sunulacağını duyurdu. Böylece şirketler, yapay zekâ araçlarını daha güvenli bir şekilde iş süreçlerine dahil edebilecekler.
Komut Üreten Yapay Zekâ Araçlarına Sıkı Denetim
Güvenlik cephesindeki bir diğer yenilik ise Airlock Digital’dan geldi. Şirket, uç nokta güvenlik platformunun 7.1 numaralı sürümüyle birlikte Agentic Steering özelliğini duyurdu. Bu hamle, desteklenen yapay zekâ ajanlarının eylemlerini henüz yürütülmeden önce değerlendirme ve doğrudan ajana politika kararları döndürme imkânı tanıyor. Başlangıç aşamasında özellikle Codex ve Claude gibi popüler modelleri destekleyen bu yetenek, onaylanmış bir yapay zekâ aracının diğer yazılımları kontrol etmeye başladığı anlarda ortaya çıkan güvenlik açıklarını kapatıyor. Bir yapay zekâ uygulamasının genel olarak güvenilir kabul edilmesi, onun ürettiği her bir komutun körü körüne onaylanması gerektiği anlamına gelmiyor. Airlock Digital bu hamlesiyle, her bir komutun tek tek süzgeçten geçirilmesi gerektiğini savunuyor.
Otonom Sistemlerde Güvenliğin Geleceği
Bu iki farklı teknoloji, yapay zekâ güvenliğinde artık çevre duvarlarının veya sadece kullanıcı kimlik doğrulamasının yetersiz kaldığını açıkça gösteriyor. Geleceğin iş dünyasında, yapay zekâ ajanları tıpkı insan çalışanlar gibi sürekli bir denetim altında olmak zorunda kalacak. Şirketlerin, yapay zekânın sadece kimliğine değil, anlık niyetine ve dışarıdan aldığı girdilerin davranışını nasıl değiştirdiğine odaklanması hayati önem taşıyor. AgentSense ve benzeri çalışma zamanı denetim mekanizmaları, otonom ajanların kontrolünü elden bırakmak istemeyen kurumlar için vazgeçilmez birer kalkana dönüşüyor. Yapay zekâ teknolojileri ne kadar akıllanırsa, onları denetleyen sistemlerin de o kadar akıllı ve anlık kararlar alabilen yapıya kavuşması gerekiyor.
Kaynaklar
- Cato Networks Unveils AgentSense to Stop Harmful AI Agent Actions Before Execution (unite.ai)
- unite.ai
Bu yazı, yukarıdaki kaynaklardan yapay zekâ yardımıyla Türkçe olarak derlenmiş bir özettir. Ayrıntılar ve resmi bilgi için kaynaklara başvurun.